

 闽公网安备35010302000678号
技嘉在安全公告中称:“这些漏洞允许本地恶意攻击者将权限提升至内核级别(Ring 0),可能导致本地权限提升(LPE),乃至系统被完全接管(获取NT AUTHORITY\SYSTEM权限)。”

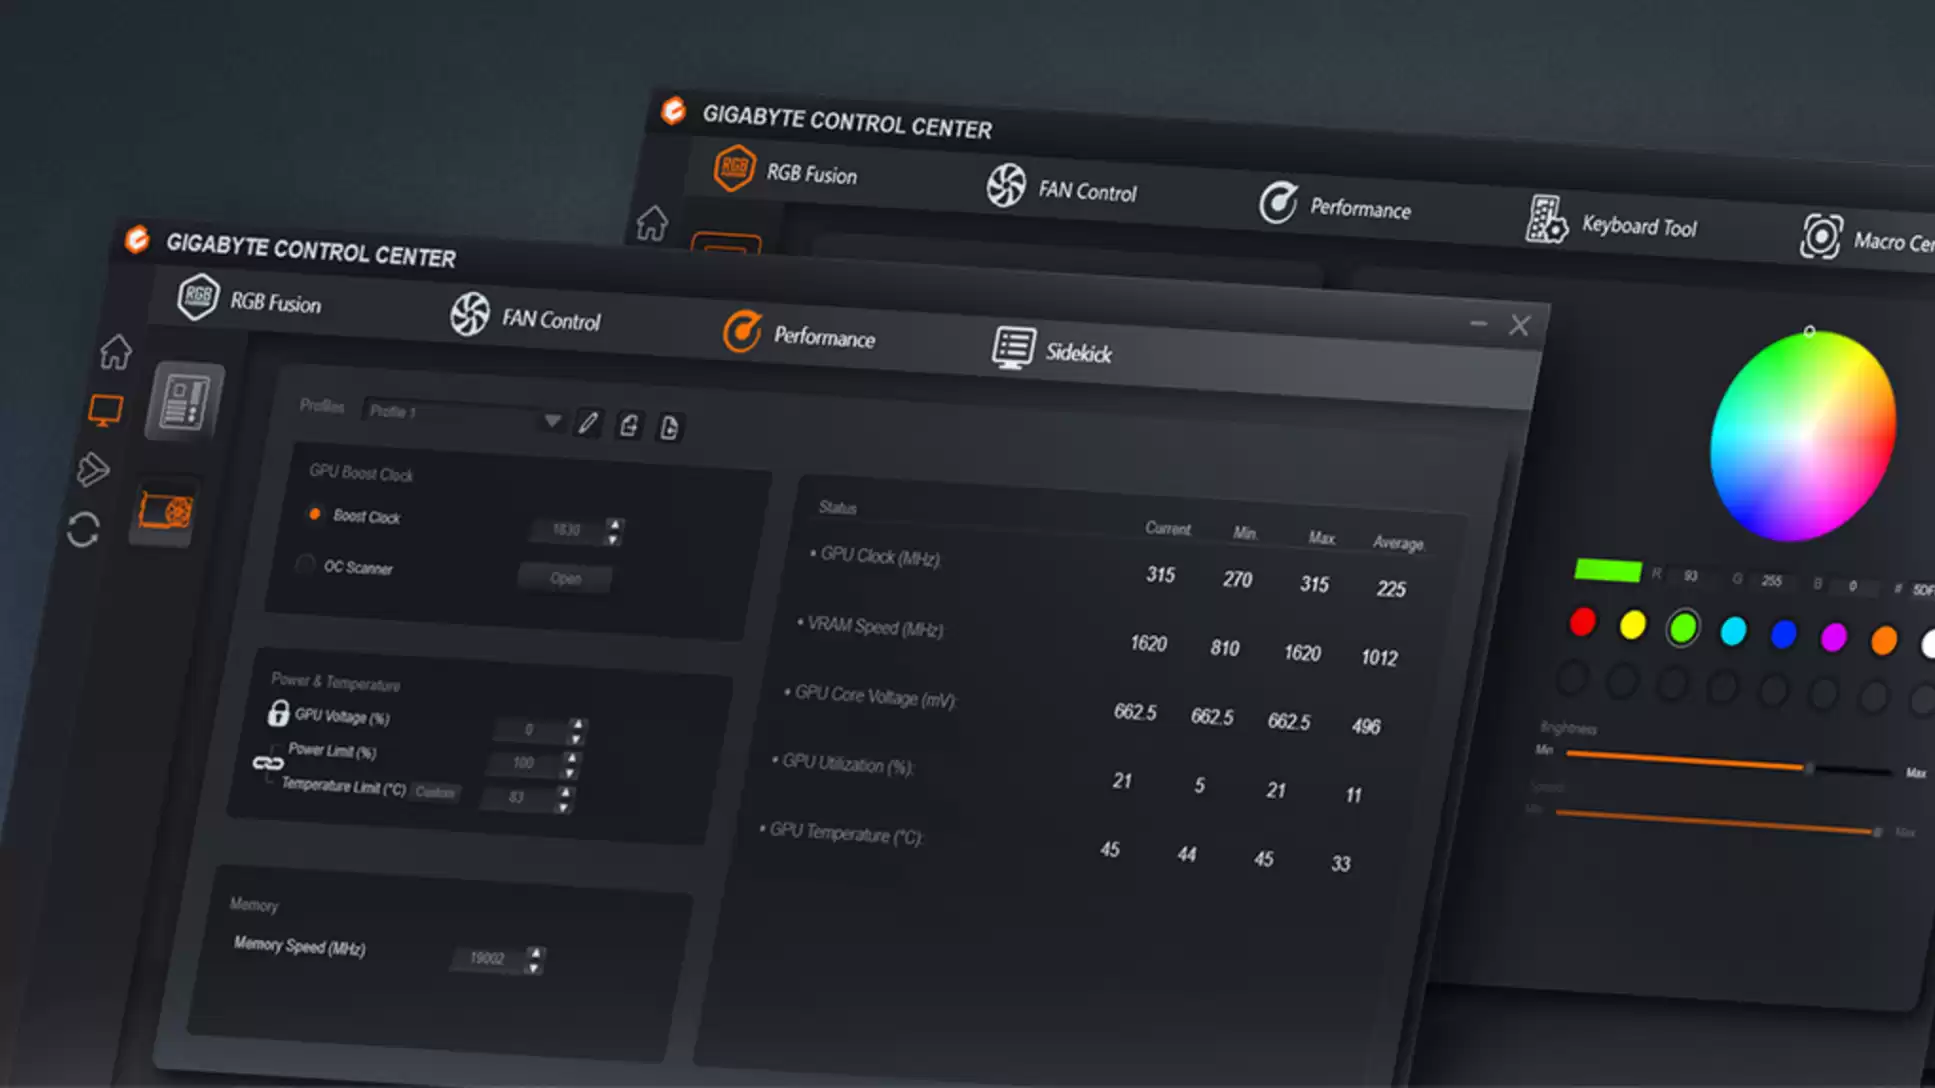
如果你使用技嘉主板并安装了技嘉控制中心(GCC)软件,最好尽快下载最新版本。虽然本地攻击者入侵电脑的风险相当低,但在坏事发生前提前堵上漏洞总是明智之举。
技嘉在官网列出了两个内核驱动的新漏洞,涉及GVCIDrv64.sys与gdrv3.sys。技嘉表示,这两个驱动是GCC软件的组件,而GCC正是官方随主板广泛推荐的配套软件。
关于漏洞成因,技嘉称:“这些漏洞存在于内核驱动的IOCTL接口中。由于访问控制不足以及输入参数校验不当,经过身份验证的本地攻击者可以执行未经授权的操作,包括任意物理内存映射和直接硬件访问。”
攻击者可以通过特制的IOCTL请求利用这些存在漏洞的驱动,从而绕过重要的内存保护,将自身权限提升到电脑中最受信任的层级——内核。
技嘉感谢Mohamed Alzhrani(0xMaz)与Subhan Sultanov(me1n)发现该漏洞并协助修复。这一消息出现之际,有报道称英特尔正准备终止其奖励丰厚的漏洞赏金计划。
目前已有修复方案。GCC版本26.08.28.01或GBT_VGA_26.08.24.01及以上均已包含缓解措施;当前GCC版本为26.09.10.01。缓解措施包括:
增强访问控制:实施严格的安全描述符,确保驱动设备对象仅对经过授权的系统账户开放,防止非特权用户与驱动交互。
接口加固:移除允许直接进行物理内存映射的不必要且高风险的接口。
权限校验:为所有硬件访问功能加入强制性的权限检查,确保只有具备相应管理员权限的请求才会被处理。
输入校验:对所有IOCTL输入参数实施严格校验,以阻止对受限硬件寄存器和配置空间的访问。
因此,请务必更新该软件。如果你想持续跟踪此类信息,可以访问技嘉汇总全部安全公告的页面。